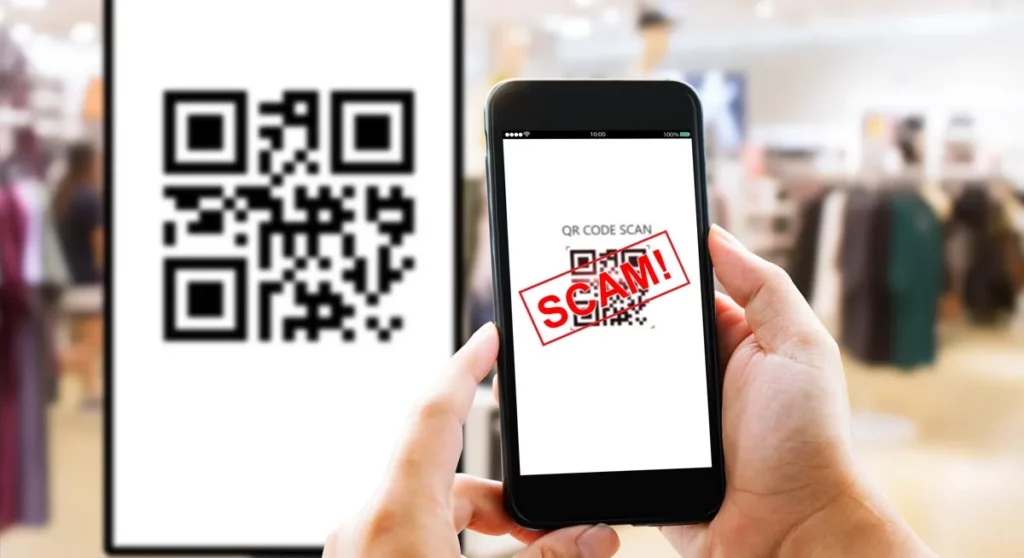
Scanner un QR code est devenu un réflexe : menu de restaurant, ticket de parking, facture, affiche publicitaire, colis livré… Ce geste anodin est justement ce qui en fait une porte d’entrée idéale pour les cybercriminels. C’est le principe du quishing, une forme d’hameçonnage qui exploite la confiance que nous accordons aux QR codes pour voler des identifiants, des données bancaires ou installer un logiciel malveillant. Alors que les usages digitaux explosent au Maroc, cette menace touche de plus en plus les particuliers comme les entreprises. Voici comment elle fonctionne et comment vous en prémunir.
Qu’est-ce que le quishing exactement ?
Le terme quishing est la contraction de « QR Code » et « phishing » (hameçonnage). Il désigne une technique d’attaque où un cybercriminel cache un lien malveillant derrière un QR Code, plutôt que dans un email ou un SMS classique. En scannant ce code, la victime est redirigée vers un faux site web. Il s’agit souvent d’une copie presque parfaite d’un site officiel, comme celui d’une banque, d’une administration ou d’un opérateur télécom. Dans certains cas, le QR Code incite également la victime à télécharger une application piégée.
Ce qui rend le quishing particulièrement efficace, c’est qu’il contourne une grande partie des réflexes de vigilance que nous avons développés face aux emails suspects. Un QR Code ne révèle pas l’URL avant d’être scanné. Il est donc impossible de repérer une faute dans le nom de domaine ou un expéditeur douteux. La plupart des filtres antispam et antivirus analysent principalement le texte des emails. En revanche, ils inspectent beaucoup plus rarement le contenu des images contenant un QR Code. Les cybercriminels exploitent cette faille pour contourner les mécanismes de sécurité et augmenter les chances de réussite de leurs attaques.
Comment fonctionne une attaque de quishing ?
Le scénario est presque toujours le même : un QR code légitime en apparence redirige en réalité vers une ressource frauduleuse
Les vecteurs les plus utilisés par les cybercriminels
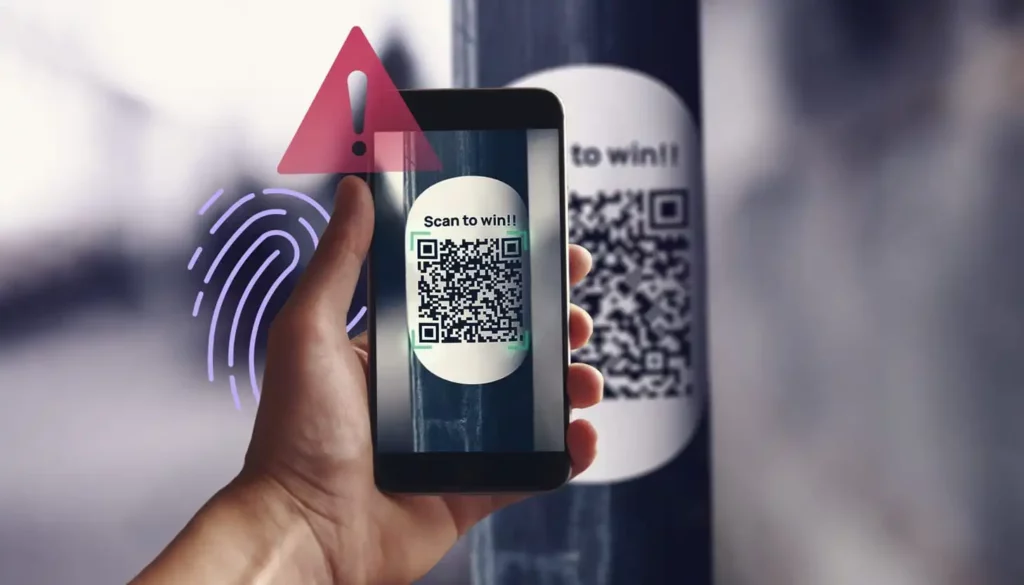
- Autocollants frauduleux posés sur des QR codes réels : bornes de parking, affiches publicitaires, menus de restaurants, bornes de recharge électrique. Le faux autocollant remplace ou recouvre le vrai code.
- QR codes intégrés dans des emails professionnels : fausse facture impayée, faux avis de livraison, fausse notification RH ou bancaire demandant de « scanner pour régulariser votre situation ».
- Faux avis de passage ou de colis : un QR code collé sur un avis de passage glissé sous une porte, prétendant provenir d’un transporteur.
- Faux portails Wifi ou bornes publiques : un QR code affiché en lieu public censé donner accès à un réseau Wifi gratuit, mais qui redirige vers une page de connexion piégée.
- Dans tous les cas, l’objectif reste le même : pousser la victime vers une page qui collecte des identifiants, des données de carte bancaire, ou qui déclenche le téléchargement discret d’un logiciel malveillant sur le téléphone.
Dans tous les cas, l’objectif reste le même : pousser la victime vers une page qui collecte des identifiants, des données de carte bancaire, ou qui déclenche le téléchargement discret d’un logiciel malveillant sur le téléphone.
Pourquoi le quishing est un risque grandissant pour les entreprises marocaines
Le Maroc connaît une adoption rapide des usages sans contact et des paiements mobiles, portée par la dynamique de digitalisation nationale. Les QR codes se multiplient dans les commerces, les administrations, les transports et les campagnes marketing. Cette généralisation crée un terrain particulièrement favorable au quishing, pour plusieurs raisons propres au contexte professionnel :
- Le BYOD (Bring Your Own Device) : les collaborateurs scannent souvent des QR codes depuis leur smartphone personnel.
- Un manque de vigilance spécifique : la plupart des programmes de sensibilisation mettent l’accent sur le phishing par email. Les QR Codes sont encore rarement présentés comme un vecteur d’attaque.
- La rapidité du geste : scanner un QR Code ne prend qu’une seconde. À l’inverse, identifier un email frauduleux demande plus de temps et d’attention. Les utilisateurs ont donc moins de temps pour détecter un piège.
- Un risque de non-conformité : une attaque par quishing peut entraîner une fuite de données sensibles. L’entreprise s’expose alors à des pertes financières, à une atteinte à sa réputation et à des obligations légales. Au Maroc, elle doit notamment respecter les exigences de la loi n° 09-08 relative à la protection des données à caractère personnel.
Exemples concrets de quishing
Pour bien comprendre la menace, voici quelques scénarios représentatifs de ce que rencontrent aujourd’hui les entreprises et les particuliers :
- Un employé se gare et scanne le QR code affiché sur l’horodateur pour payer son stationnement. Le code a été recouvert par un autocollant frauduleux qui mène vers une fausse page de paiement demandant les coordonnées bancaires complètes.
- Un email, présenté comme une facture télécom impayée, contient un QR code « pour régulariser rapidement votre situation ». Le lien redirige vers un faux portail imitant l’opérateur, qui collecte identifiants et mot de passe du compte client.
- Un avis de livraison glissé sous la porte d’un bureau invite à scanner un QR code pour « reprogrammer la livraison », menant à une page qui installe une application malveillante sur le téléphone.
Aucun de ces scénarios ne nécessite de compétences techniques particulières de la part de l’attaquant : un simple autocollant ou un email bien rédigé suffit.
Comment se protéger du quishing
Quelques réflexes simples permettent de réduire fortement le risque, à titre individuel :
- Ne jamais scanner un QR code dont la source n’est pas clairement identifiable.
- Vérifier l’aperçu du lien avant de l’ouvrir : la plupart des lecteurs de QR code affichent l’URL de destination avant de rediriger — prendre le temps de la lire.
- Ne jamais saisir d’identifiants ou de données bancaires immédiatement après un scan, surtout si la démarche semble urgente ou inhabituelle.
- Maintenir son téléphone à jour (système d’exploitation et applications) et utiliser une solution de sécurité mobile.
- Activer la double authentification (MFA) sur tous les comptes sensibles, pour limiter l’impact même en cas de vol d’identifiants.
Bonnes pratiques pour les entreprises
Pour les organisations, la réponse la plus efficace reste humaine avant d’être technique : le quishing cible en priorité le comportement des collaborateurs.
- Intégrer le quishing dans les programmes de sensibilisation et les simulations de phishing, pas uniquement les scénarios email classiques.
- Mettre en place une procédure claire de signalement pour tout QR code ou email suspect.
- Encadrer les usages via une politique de gestion des appareils mobiles (MDM).
- Faire évaluer régulièrement la posture de sécurité de l’organisation dans le cadre d’un audit dédié.
Conclusion
Les cybercriminels s’adaptent en permanence aux nouveaux usages numériques, et le QR code n’échappe pas à la règle. La meilleure protection reste la vigilance, appuyée par une véritable culture de sécurité au sein de l’entreprise.
Chez CybernityOne, nous accompagnons les entreprises marocaines dans la mise en place de programmes de sensibilisation et de formation cybersécurité. Contactez-nous pour évaluer la maturité de vos équipes face à ces menaces et mettre en place un programme adapté.